Veuillez noter : je ne parle pas français. Nos échanges se déroulent en néerlandais ou en anglais. Cette page est une traduction mise à votre disposition.
Outils

Outils

Des outils que j'utilise dans mon travail. Le SCP Builder, l'IAM Builder et le VPC Builder sont gratuits (avec un compte gratuit) et tournent entièrement dans votre navigateur ; j'utilise la RKPC Toolkit dans mes revues. Les outils sont en néerlandais et en anglais.

SCP Builder

Gratuit, avec un compteDans votre navigateurEn néerlandais et en anglais

Choisissez les garde-fous que la plupart des organisations AWS utilisent, réglez la portée de chacun et obtenez des policies qui respectent les limites d'AWS. Avec des points de départ par OU, des exceptions pour les rôles de confiance et un résumé à imprimer.

  • 26 garde-fous en 9 catégories, avec des points de départ pour la racine, la production, le sandbox et plus
  • Aussi une RCP (périmètre de données), une policy déclarative EC2, un opt-out IA et une backup policy
  • Export en JSON ou Terraform ; importez et complétez vos SCP existantes
  • Un résumé A4 pour votre équipe ou votre client

Un point de départ, pas une garantie : chaque environnement est différent. Vérifiez le résultat et testez-le d'abord dans un OU sandbox, avant de l'attacher.

Vous vous connectez avec un compte gratuit (nom, entreprise et adresse e-mail) ; je vois quel outil vous ouvrez, jamais ce que vous en faites. Ce que vous créez reste dans votre navigateur : rien n'est envoyé ni enregistré sur le site, et l'outil ne demande aucun accès à AWS. Vous téléchargez vous-même les policies.
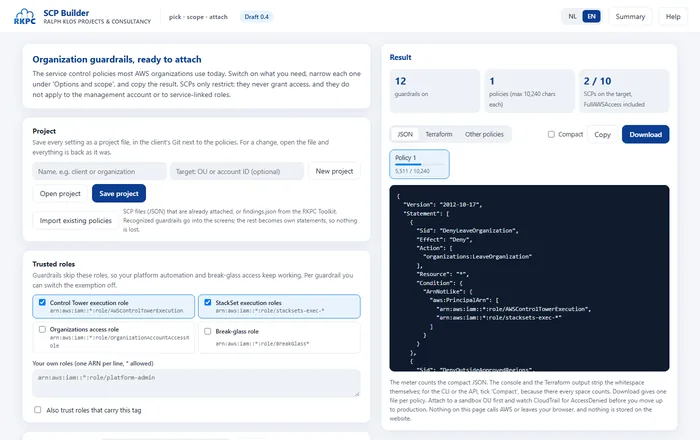
Capture d'écran du SCP Builder

IAM Builder

Gratuit, avec un compteDans votre navigateurEn néerlandais et en anglais

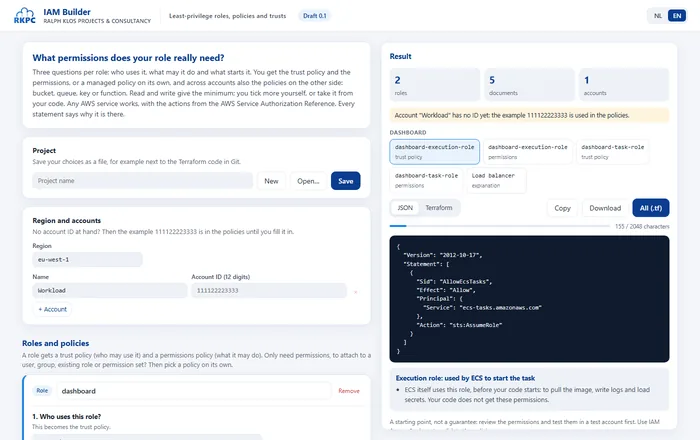
Trois questions par rôle : qui l'utilise, que peut-il faire et qu'est-ce qui le démarre. Vous obtenez la trust policy, les droits et, entre comptes, la policy de l'autre côté. Lecture ou lecture et écriture donne le minimum qui fonctionne vraiment ; vous cochez le reste vous-même, ou vous le reprenez de votre code ou de CloudTrail.

  • Tout service AWS, avec les actions de la Service Authorization Reference d'AWS
  • EC2, ECS, Lambda, GitHub Actions, d'autres comptes, SSO et plus de 30 services AWS comme utilisateur
  • Des droits repris de votre code (boto3, SDK JavaScript, AWS CLI) ou des logs CloudTrail
  • Export en JSON ou Terraform, avec la raison de chaque règle

Un point de départ, pas une garantie : vérifiez les droits et testez-les d'abord dans un compte de test. Utilisez IAM Access Analyzer pour valider les policies.

Vous vous connectez avec un compte gratuit (nom, entreprise et adresse e-mail) ; je vois quel outil vous ouvrez, jamais ce que vous en faites. Ce que vous créez reste dans votre navigateur : rien n'est envoyé ni enregistré sur le site, et l'outil ne demande aucun accès à AWS. Le code et les logs collés ne quittent pas non plus votre navigateur.

Capture d'écran du IAM Builder

VPC Builder

Gratuit, avec un compteDans votre navigateurEn néerlandais et en anglais

Choisissez comment le compte est connecté, les couches, le NAT, les endpoints et l'un des quatre niveaux de NACL. Vous voyez tout de suite le schéma, le plan IP, les routes, les règles NACL, des conseils et le coût fixe, et vous obtenez le design en Terraform et CloudFormation.

Démo : chaque choix, puis le schéma, le plan IP, les routes, les NACL, les conseils et les fichiers
  • Une couche publique, applicative et de données sur au moins 2 zones ; la couche de données n'a jamais accès à internet
  • Un compte normal ou connecté via une Transit Gateway, avec ou sans sortie centrale
  • Des endpoints avec une policy pour votre organisation, des flow logs avec KMS et le Block Public Access
  • Vérifiez un VPC existant avec un script en lecture seule

Vous déployez les fichiers vous-même, sous votre propre responsabilité : un mauvais réglage peut ouvrir votre compte. C'est pourquoi vous le confirmez avant la première utilisation. Relisez chaque fichier et testez d'abord dans un compte sans production.

Vous vous connectez avec un compte gratuit (nom, entreprise et adresse e-mail) ; je vois quel outil vous ouvrez, jamais ce que vous en faites. Ce que vous créez reste dans votre navigateur : rien n'est envoyé ni enregistré sur le site, et l'outil ne demande aucun accès à AWS. Vous téléchargez vous-même les fichiers.

Capture d'écran du VPC Builder

RKPC Toolkit

PayantLecture seulePlusieurs comptes

Un examen approfondi de la sécurité, des coûts, de la configuration de base et de l'IA, sur tous vos comptes AWS. Je l'exécute avec un rôle qui peut seulement lire, et je parcours le rapport avec vous.

  • 84 contrôles : 42 pour la sécurité, 32 pour les coûts et 10 pour la configuration de base
  • Un rapport en néerlandais ou en anglais, avec des priorités et des étapes concrètes
  • Un questionnaire de maturité de 76 questions, et un rapport de progrès après les améliorations

Le rôle ne lit pas vos données (fichiers, secrets, journaux, bases de données) et ne peut rien modifier. Chaque appel figure dans votre CloudTrail, et après la revue vous supprimez le rôle.

En développement

De votre code à un déploiement sûr sur AWS

PayantDans votre navigateurVotre code reste chez vous

Je développe RKPC CloudReady, un outil payant qui prolonge l'IAM Builder et le SCP Builder. Il tourne dans votre navigateur, avec un compte sur ce site. Vous choisissez le dossier de votre projet, et l'outil trouve chaque appel AWS dans le code. Il en tire le rôle avec le moins de droits possible, et tout ce qu'il faut pour le déployer.

Une démo d'une minute et demie, avec un projet de test inventé. L'outil est en néerlandais et en anglais.
  • Lit tout votre projet : Python, JavaScript et TypeScript, shell, PowerShell, Terraform et CloudFormation. Java, Go et .NET suivront.
  • Une étape où vous complétez ce que le code ne montre pas : un ALB ou API Gateway devant, Lambda ou ECS avec ECR, SES, les noms et les comptes. Les fichiers ne sont créés que lorsque tout est complet.
  • Un rôle, une policy aux droits minimaux et une trust policy, avec pour chaque droit la ligne de code qui en a besoin
  • Des scripts d'installation PowerShell et bash (macOS et Linux), qui montrent d'abord ce qu'ils feraient et demandent confirmation
  • Terraform avec explications, CloudFormation, AWS CDK, et des pipelines pour Jenkins, GitHub Actions, GitLab, Azure DevOps et Bitbucket
  • Une analyse de vos dépendances à la recherche de vulnérabilités connues (CVE)
  • Un schéma de votre projet

Votre code ne quitte pas votre ordinateur : le navigateur lit le dossier, rien n'est envoyé. L'outil ne se connecte pas lui-même à AWS et ne demande jamais de clés : c'est vous qui exécutez les scripts.

Vous voulez l'utiliser parmi les premiers, dans un pilote avec quelques clients ? Envoyez-moi un message.

Vous préférez que j'y jette un œil ?

Je vérifie vos garde-fous et je compose un ensemble adapté à votre organisation.