Tools

Tools

Tools die ik zelf gebruik in mijn werk. De SCP Builder, de IAM Builder en de VPC Builder zijn gratis (met een gratis account) en draaien volledig in uw browser; de RKPC Toolkit gebruik ik in mijn reviews.

SCP Builder

Gratis, met een accountIn uw browserNederlands en Engels

Kies de guardrails die de meeste AWS-organisaties gebruiken, stel per guardrail in hoe ver hij reikt en krijg policies die binnen de limieten van AWS passen. Met startpunten per OU, uitzonderingen voor vertrouwde rollen en een samenvatting die u kunt afdrukken.

  • 26 guardrails in 9 categorieën, met startpunten voor root, productie, sandbox en meer
  • Ook een RCP (dataperimeter), een declaratieve EC2-policy, een AI-opt-out en een backup policy
  • Uitvoer als JSON of Terraform; bestaande SCP's importeren en uitbreiden
  • Een A4-samenvatting voor uw team of klant

Een startpunt, geen garantie: elke omgeving is anders. U kijkt het resultaat na en test het eerst in een sandbox-OU, voor u het koppelt.

U meldt zich aan met een gratis account (naam, bedrijf en e-mailadres); ik zie welke tool u opent, nooit wat u ermee maakt. Wat u maakt, blijft in uw browser: niets wordt verstuurd of op de website opgeslagen, en de tool vraagt geen toegang tot AWS. U downloadt de policies zelf.
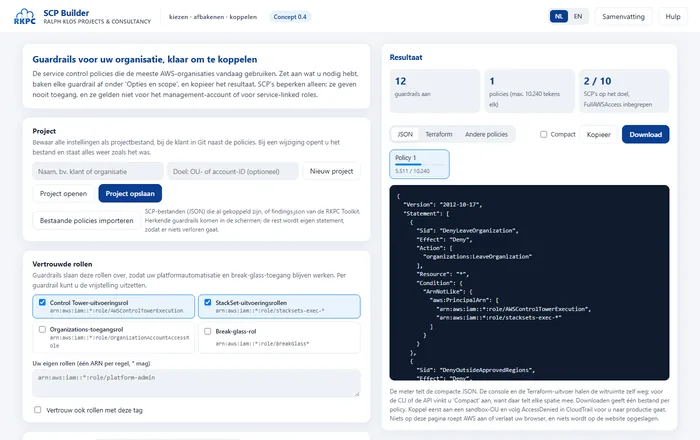
Schermafbeelding van de SCP Builder

IAM Builder

Gratis, met een accountIn uw browserNederlands en Engels

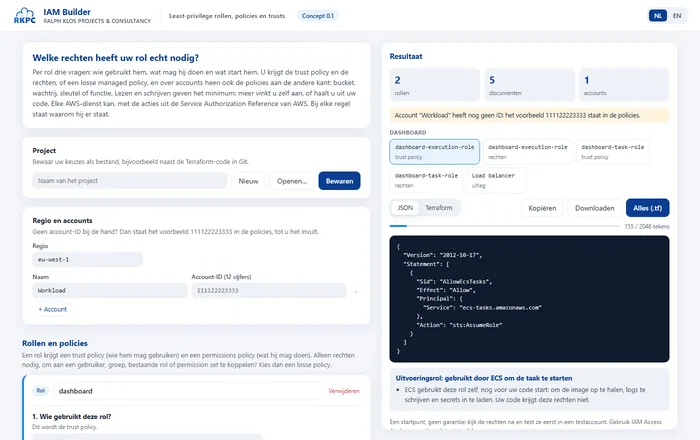
Per rol drie vragen: wie gebruikt hem, wat mag hij doen en wat start hem. U krijgt de trust policy, de rechten en, over accounts heen, de policy aan de andere kant. Lezen of lezen en schrijven geeft het minimum dat echt werkt; meer vinkt u zelf aan, of haalt u uit uw code of uit CloudTrail.

  • Elke AWS-dienst, met de acties uit de Service Authorization Reference van AWS
  • EC2, ECS, Lambda, GitHub Actions, andere accounts, SSO en meer dan 30 AWS-diensten als gebruiker
  • Rechten uit uw code (boto3, JavaScript SDK, AWS CLI) of uit CloudTrail-logs
  • Uitvoer als JSON of Terraform, met bij elke regel waarom hij er staat

Een startpunt, geen garantie: kijk de rechten na en test ze eerst in een testaccount. Gebruik IAM Access Analyzer om de policies te valideren.

U meldt zich aan met een gratis account (naam, bedrijf en e-mailadres); ik zie welke tool u opent, nooit wat u ermee maakt. Wat u maakt, blijft in uw browser: niets wordt verstuurd of op de website opgeslagen, en de tool vraagt geen toegang tot AWS. Ook geplakte code en logs verlaten uw browser niet.

Schermafbeelding van de IAM Builder

VPC Builder

Gratis, met een accountIn uw browserNederlands en Engels

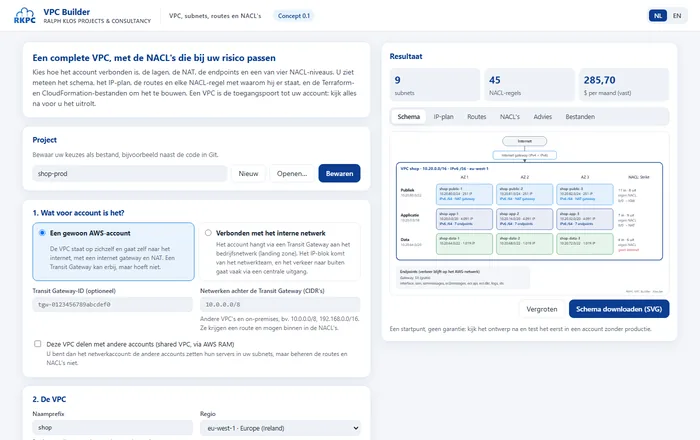
Kies hoe het account verbonden is, de lagen, de NAT, de endpoints en een van vier NACL-niveaus. U ziet meteen het schema, het IP-plan, de routes, de NACL-regels, advies en de vaste kosten, en krijgt het ontwerp als Terraform en CloudFormation.

Demo: elke keuze, en daarna het schema, het IP-plan, de routes, de NACL's, het advies en de bestanden
  • Een publieke, applicatie- en datalaag over minstens 2 zones; de datalaag heeft nooit internet
  • Een gewoon account of verbonden via een Transit Gateway, met of zonder centrale uitgang
  • Endpoints met een policy voor uw organisatie, flow logs met KMS en Block Public Access
  • Een bestaande VPC nakijken met een script dat alleen leest

U rolt de bestanden zelf uit, op eigen verantwoordelijkheid: een verkeerde instelling kan uw account openzetten. Daarom bevestigt u dat voor het eerste gebruik. Lees elk bestand na en test eerst in een account zonder productie.

U meldt zich aan met een gratis account (naam, bedrijf en e-mailadres); ik zie welke tool u opent, nooit wat u ermee maakt. Wat u maakt, blijft in uw browser: niets wordt verstuurd of op de website opgeslagen, en de tool vraagt geen toegang tot AWS. U downloadt de bestanden zelf.

Schermafbeelding van de VPC Builder

RKPC Toolkit

BetaaldAlleen-lezenMeerdere accounts

Een grondige doorlichting van security, kosten, basisinrichting en AI, over al uw AWS-accounts heen. Ik voer ze uit met een rol die alleen kan lezen, en bespreek het rapport met u.

  • 84 controles: 42 voor security, 32 voor kosten en 10 voor de basisinrichting
  • Een rapport in het Nederlands of Engels, met prioriteiten en concrete stappen
  • Een maturiteitsvragenlijst van 76 vragen, en een voortgangsrapport na de verbeteringen

De rol leest uw gegevens niet (bestanden, secrets, logs, databanken) en kan niets wijzigen. Elke oproep staat in uw CloudTrail, en na de review verwijdert u de rol.

In ontwikkeling

Van uw code naar een veilige uitrol op AWS

BetaaldIn uw browserUw code blijft bij u

Ik werk aan RKPC CloudReady, een betaalde tool die verder bouwt op de IAM Builder en de SCP Builder. Hij draait in uw browser, met een account op deze site. U kiest de map van uw project, en de tool zoekt elke AWS-oproep in de code. Daaruit maakt hij de rol met de minimale rechten, en alles wat u nodig hebt om die uit te rollen.

Demo van anderhalve minuut, met een verzonnen testproject
  • Leest uw hele project: Python, JavaScript en TypeScript, shell, PowerShell, Terraform en CloudFormation. Java, Go en .NET volgen.
  • Een stap waarin u aanvult wat de code niet toont: een ALB of API Gateway ervoor, Lambda of ECS met ECR, SES, de namen en de accounts. Pas als alles compleet is, maakt de tool de bestanden.
  • Een rol, een policy met de minimale rechten en een trust policy, met bij elk recht de regel code die het nodig heeft
  • Installatiescripts voor PowerShell en bash (macOS en Linux), die eerst tonen wat ze zouden doen en om bevestiging vragen
  • Terraform met uitleg, CloudFormation, AWS CDK, en pipelines voor Jenkins, GitHub Actions, GitLab, Azure DevOps en Bitbucket
  • Een scan van uw dependencies op bekende kwetsbaarheden (CVE's)
  • Een diagram van uw project

Uw code verlaat uw computer niet: de browser leest de map, er wordt niets geüpload. De tool maakt zelf geen verbinding met AWS en vraagt nooit om sleutels: de scripts voert u zelf uit.

Wilt u de tool als eerste gebruiken, in een pilot met een paar klanten? Stuur me een bericht.

Liever dat ik meekijk?

Ik kijk uw guardrails na en stel een set op die past bij uw organisatie.